Amaran awam: Malware ZIP WhatsApp menjangkiti komputer, bukan telefon
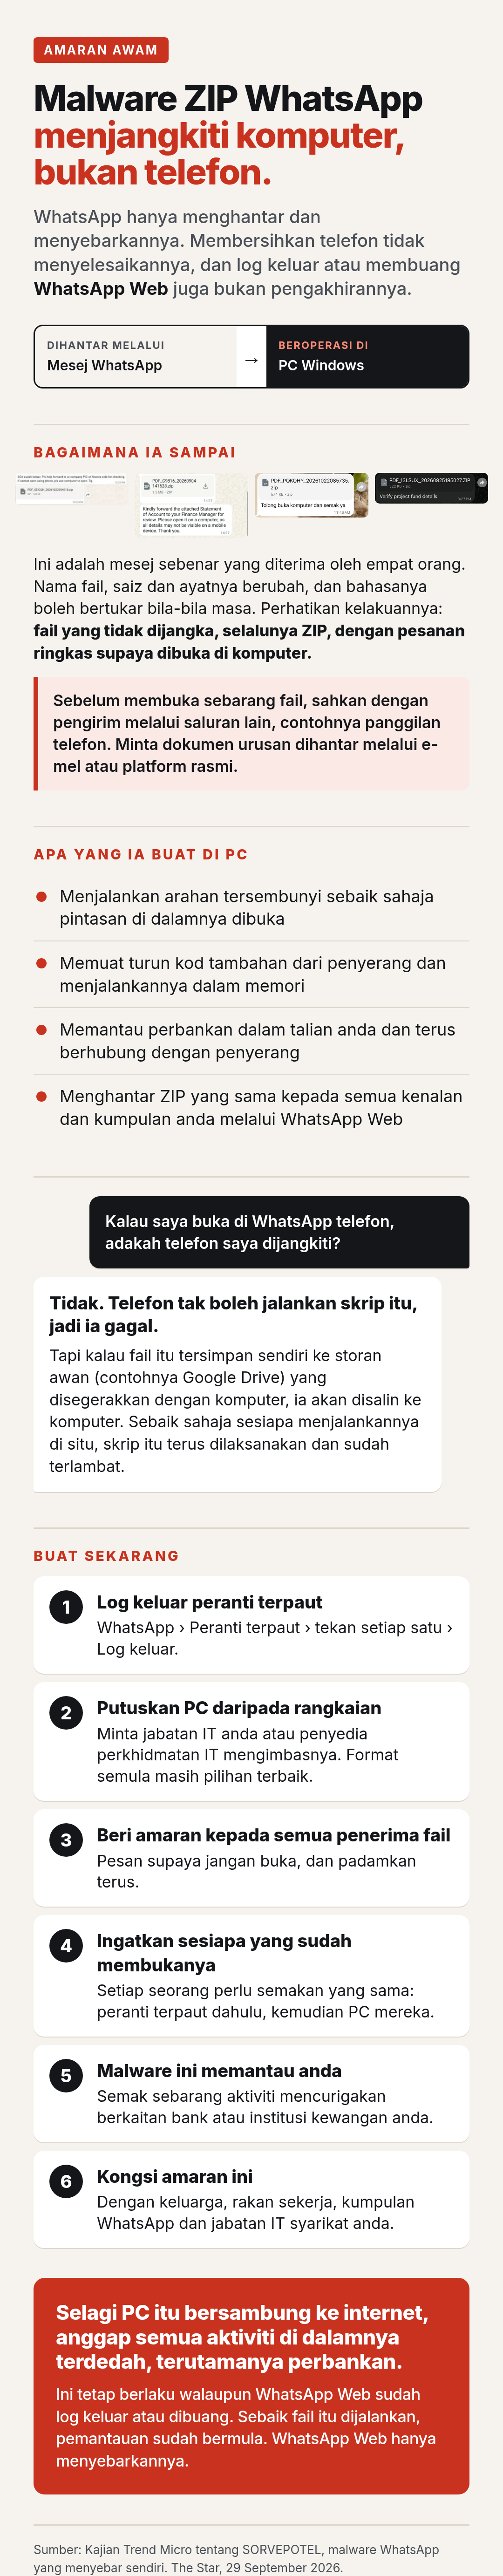
Bagaimana ia sampai
Mesej ini datang daripada orang yang anda kenal, atau muncul dalam kumpulan yang anda sertai. Ayatnya berbunyi seperti urusan pejabat biasa: penyata akaun, pesanan belian, invois, resit atau permintaan untuk menyemak butiran. Empat contoh ini diterima oleh orang yang berlainan:
Nama fail, saiz dan ayatnya berubah dari satu gelombang ke gelombang seterusnya, dan bahasanya boleh bertukar bila-bila masa. Versi yang mula-mula dilaporkan di Brazil dan versi yang kini tersebar di Malaysia sudah pun berbeza begini. Jadi kenali ia melalui kelakuannya: fail yang tidak dijangka, selalunya ZIP, dengan pesanan ringkas supaya dibuka di komputer. Penyata atau invois yang sebenar tidak perlu dibuka di komputer.
Sebelum membuka sebarang fail yang tidak dijangka, sahkan dengan pengirim melalui saluran lain, contohnya panggilan telefon. Dokumen urusan sepatutnya dihantar melalui e-mel atau platform rasmi, dan anda berhak memintanya begitu.
Membersihkan telefon tidak menyelesaikannya
Kalau anda sudah membuka fail ZIP itu, membersihkan telefon tidak menyelesaikannya. Log keluar, atau membuang terus WhatsApp Web, juga bukan pengakhirannya. WhatsApp hanyalah laluan untuk fail itu dihantar dan disebarkan. Perisian hasad (malware) ini beroperasi di komputer Windows dan kekal di situ. Selagi komputer itu bersambung ke internet, anggap semua aktiviti di dalamnya terdedah, terutamanya perbankan dalam talian.
Apa yang ia buat di komputer
Penyelidik keselamatan menamakan malware ini SORVEPOTEL. Di dalam ZIP itu ada satu pintasan (shortcut) Windows. Apabila dibuka, ia diam-diam menjalankan arahan tersembunyi yang memuat turun kod tambahan dari pelayan penyerang dan menjalankannya terus dalam memori komputer. Kod itu menyorok di dalam proses Windows yang biasa, memantau aktiviti perbankan, dan terus berhubung dengan beberapa pelayan milik penyerang.
Selepas itu ia menyebarkan dirinya. Jika WhatsApp Web atau WhatsApp Desktop sedang log masuk di komputer itu, malware ini menggunakannya untuk menghantar ZIP yang sama kepada semua kenalan dan kumpulan. Sebab itulah mesej ini nampak seperti datang daripada orang yang anda percaya: komputer merekalah yang menghantarnya tanpa mereka sedar.
Sebaik sahaja fail itu dijalankan, log keluar atau membuang WhatsApp Web tidak menghentikannya. Pemantauan sudah pun bermula. WhatsApp Web hanyalah saluran untuk ia menyebar.
Saya buka di WhatsApp telefon. Adakah telefon saya dijangkiti?
Tidak. Fail itu akan gagal di telefon, kerana telefon tidak boleh menjalankan skrip tersebut. Ia datang menyamar sebagai fail ZIP, fail VBS atau PDF.
Tetapi, kalau fail itu tersimpan secara automatik ke storan awan (contohnya Google Drive) dan komputer anda menyegerak dengan storan itu, fail tersebut akan disalin ke komputer anda. Sebaik sahaja sesiapa menjalankannya di komputer itu, skrip itu terus dilaksanakan dan sudah terlambat.
Apa perlu dibuat sekarang
- Log keluar semua peranti terpaut. Di telefon, buka WhatsApp, pergi ke Peranti terpaut (Linked devices), tekan setiap satu dan pilih Log keluar.
- Putuskan komputer yang pernah dipautkan itu daripada rangkaian. Cabut kabel dan tutup Wi-Fi. Minta jabatan IT anda atau penyedia perkhidmatan IT membuat imbasan penuh dengan Windows Defender yang terkini. Format semula komputer masih pilihan terbaik. Jangan log masuk WhatsApp Web di komputer itu lagi sehingga ia benar-benar bersih.
- Beritahu semua yang menerima fail itu supaya jangan membukanya, dan padamkan terus.
- Ingatkan sesiapa yang sudah membukanya. Setiap seorang perlu semakan yang sama: peranti terpaut dahulu, kemudian komputer mereka.
- Semak sebarang aktiviti mencurigakan berkaitan bank atau institusi kewangan anda.
- Kongsi halaman ini dengan keluarga, rakan sekerja, kumpulan WhatsApp dan jabatan IT syarikat anda.
Rujukan
- Trend Micro, Self-Propagating Malware Spreading Via WhatsApp, Targets Brazilian Users
- The Star, 29 September 2026, Malaysians report being targeted by malware file sent through WhatsApp